
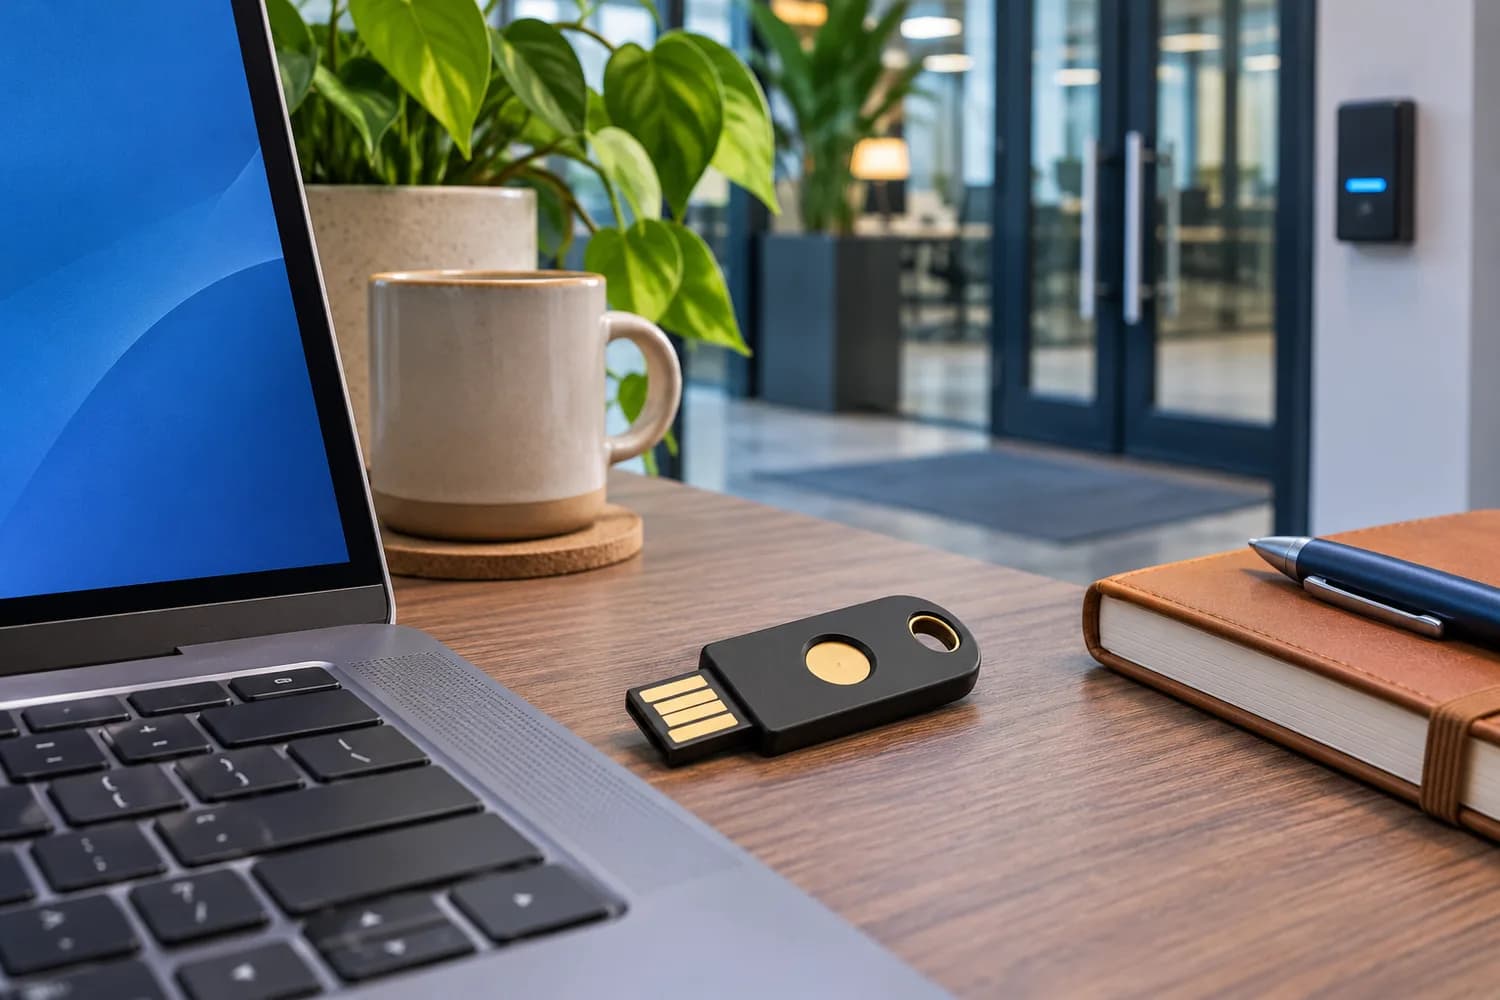
فیشینگ تلاش میکند کاربر را به افشای اطلاعات یا انجام کاری مثل ورود در صفحهٔ جعلی ترغیب کند. برای حسابهای کاری، گزارش ساده، احراز هویت مقاوم در برابر فیشینگ و روش بازیابی حساب را کنار هم طراحی کنید. در حسابهای حساس، Passkey یا کلید امنیتی مبتنی بر FIDO در صورت پشتیبانی سرویس گزینهٔ مناسبی برای بررسی است.
یک پیام مشکوک را چطور بررسی کنیم؟
اگر پیامی از شما میخواهد فوراً فاکتور، حساب یا رمز را بررسی کنید، سرویس را از نشانی ذخیرهشده باز کنید. در درخواست تغییر اطلاعات پرداخت، از شمارهٔ ثبتشدهٔ قبلی یا کانال داخلی تأیید بگیرید. برای گزارش به تیم فناوری اطلاعات، مسیر مشخصی مثل دکمه گزارش یا سامانه داخلی تعیین کنید و نمونهای از گزارش قابل استفاده به کارکنان نشان دهید.
Passkey چه کمکی میکند؟
Passkey از کلید رمزنگاری برای ورود استفاده میکند و اعتبار ورود به دامنهٔ سرویس وابسته است. این سازوکار در برابر صفحهای که روی دامنهای دیگر خودش را جای سرویس اصلی معرفی میکند مقاومت بیشتری دارد. روشهای احراز هویت چندمرحلهای از نظر مقاومت در برابر فیشینگ متفاوتاند. اگر سرویس امکان استفاده از Passkey یا کلید امنیتی دارد، ابتدا روی حسابهای مدیریتی یک دورهٔ آزمایشی اجرا کنید و بعد جریان بازیابی را با یک دستگاه دوم یا کلید پشتیبان بسنجید.
اگر کاربر اطلاعات وارد کرد چه کنیم؟
سریع از کانال داخلی گزارش بگیرید و زمان، سرویس و اقدام انجامشده را ثبت کنید. مسئول حساب میتواند طبق رویه سازمان نشستهای فعال را بررسی و دسترسی مشکوک را لغو کند. در رخداد مربوط به ایمیل، تغییرات قواعد انتقال نامه و حسابهای متصل هم بررسی شوند. برای بازگشت دسترسی، هویت کاربر را از راه شناختهشده تأیید کنید و در پایان اقدامات انجامشده را مستند کنید.
راهنمای پشتیبانگیری و بازیابی · راهنمای MFA مقاوم در برابر فیشینگ از CISA